Единый контроль сетевого доступа с NAC-системой NAICE
Современные корпоративные сети сталкиваются с растущим числом угроз: утечки данных, атаки через скомпрометированные устройства, попытки несанкционированного доступа. Для эффективного контроля подключений предприятия требуют специализированные NAC-системы (Network Access Control). На основе 30-летнего опыта разработки телекоммуникационного оборудования завод Eltex создал систему контроля сетевого доступа NAICE, учитывающую требования российских заказчиков.
Архитектура решения
NAICE представляет собой программное решение для комплексного управления сетевым доступом - от организации подключений пользователей к Wi-Fi и Ethernet до контроля прав администраторов. Система совместима с оборудованием Eltex и других производителей, поддерживает российские операционные системы Astra Linux и RedOS.
Управление сетью и единый веб-интерфейс
Управление осуществляется через удобный и интуитивно понятный веб-интерфейс. Базовая настройка включает добавление сетевых устройств и профилей, подключение источников идентификации, создание цепочек идентификации и профилей авторизации, а также разработку политик доступа.
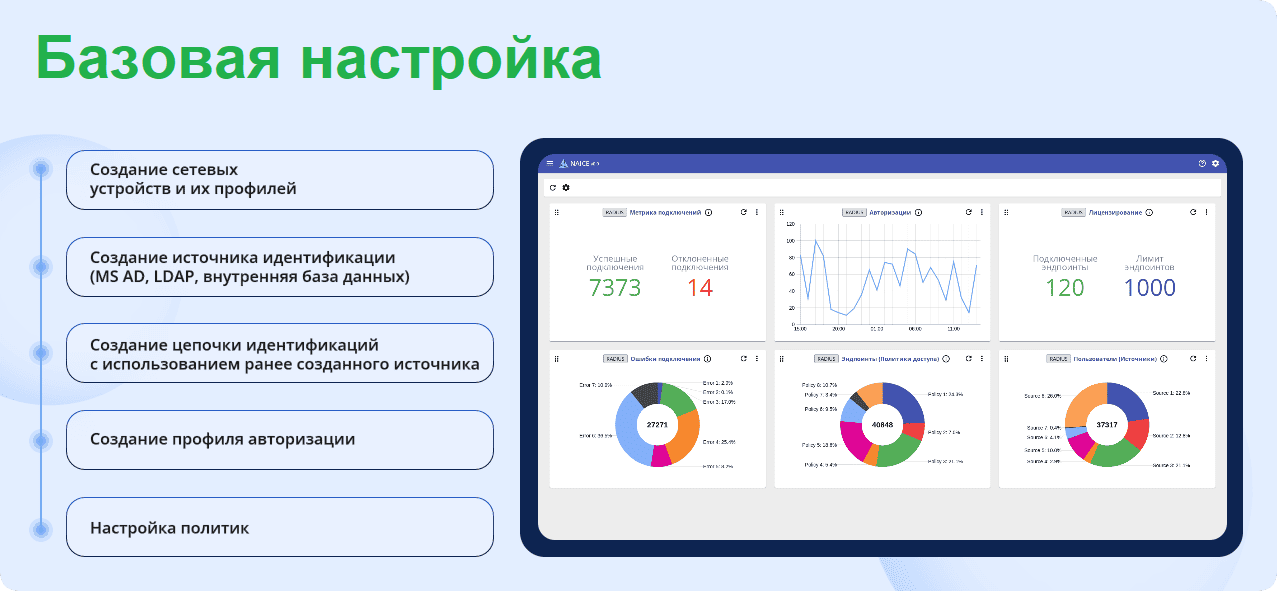
Интерфейс поддерживает русский и английский языки, содержит встроенную документацию, что сокращает время обучения персонала и упрощает внедрение системы.
Аутентификация и авторизация пользователей по протоколу RADIUS
В основе архитектуры лежит клиент-серверный протокол RADIUS (стандарт 802.1x) с поддержкой EAP-PEAP, PAP, MSCHAPv2 и EAP-TLS. Он обеспечивает полный цикл аутентификации, авторизации и учёта действий пользователей (AAA).
Для устройств, не поддерживающих 802.1X, предусмотрен метод MAC Authentication Bypass (MAB) - аутентификация на основе MAC-адресов.
NAICE интегрируется с внутренними базами данных и внешними источниками идентификации Microsoft Active Directory и OpenLDAP, что позволяет использовать существующие корпоративные базы учётных записей без необходимости их дублирования. Политики доступа автоматически применяются при изменении статуса клиента. Так, увольнение и исключение сотрудника из базы данных автоматически лишает его прав на использование сетевых ресурсов.
Аутентификация и авторизация администраторов по протоколу TACACS+
Система также поддерживает протокол TACACS+, предназначенный для централизованной аутентификации администраторов, контроля их прав доступа и учёта выполняемых действий. Его ключевое преимущество - централизованная аутентификация и авторизация, которые обеспечивают гибкое управление правами доступа.
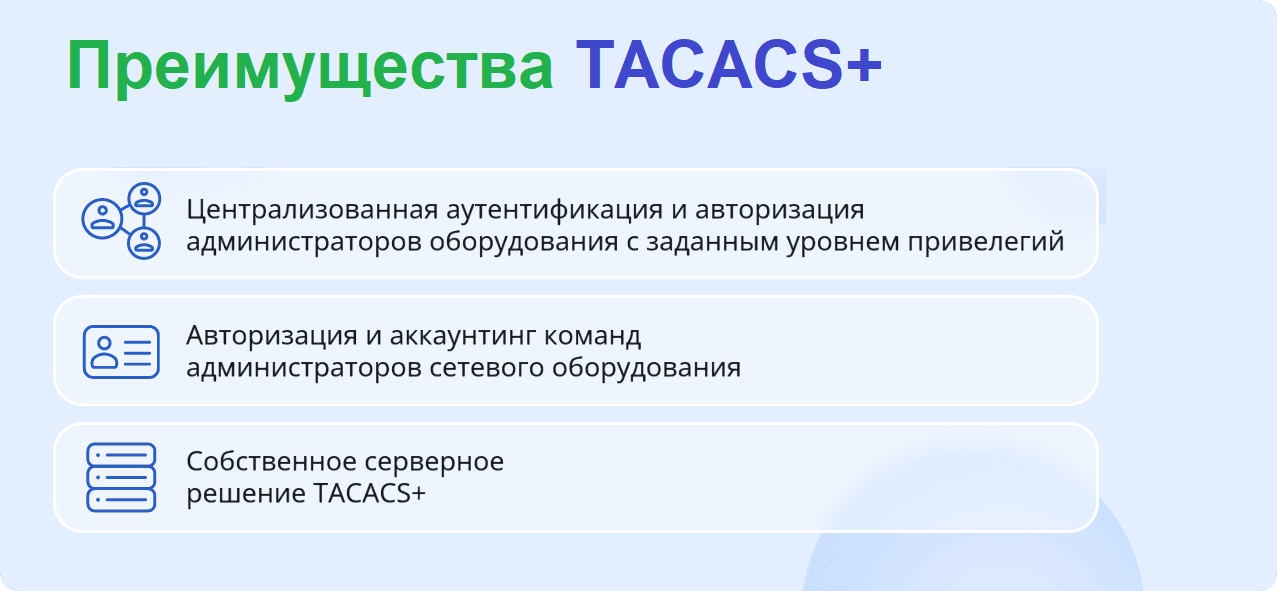
Администраторы могут создавать профили привилегий и правила, адаптированные под конкретные бизнес-задачи, используя как точные команды, так и шаблоны на основе регулярных выражений, что актуально для крупных инфраструктур с большим количеством устройств.
Протокол предоставляет возможности для детального аудита всех взаимодействий с сетевым оборудованием. Все действия администраторов журналируются и при необходимости уведомления о них отправляются в формате syslog на сторонний сервер. Это помогает оперативно восстановить хронологию действий и выявить проблему при её возникновении.
Гостевой доступ Captive Portal
Для временного беспроводного подключения пользователей и гостей в NAICE предусмотрен сервис Captive Portal. Гостевой портал обеспечивает безопасное подключение сторонних устройств и помогает ограничить их доступ к изолированным сегментам сети.
Авторизация новых клиентов выполняется по SMS, через внутреннюю базу данных, а также с использованием внешних каталогов. При выборе SMS-авторизации предусмотрена интеграция с любыми SMS-шлюзами для отправки одноразовых кодов.
Администраторы могут задавать время действия учётной записи гостя для повторной авторизации. С помощью встроенного конструктора веб-страниц портал можно оформить в соответствии с фирменным стилем компании.
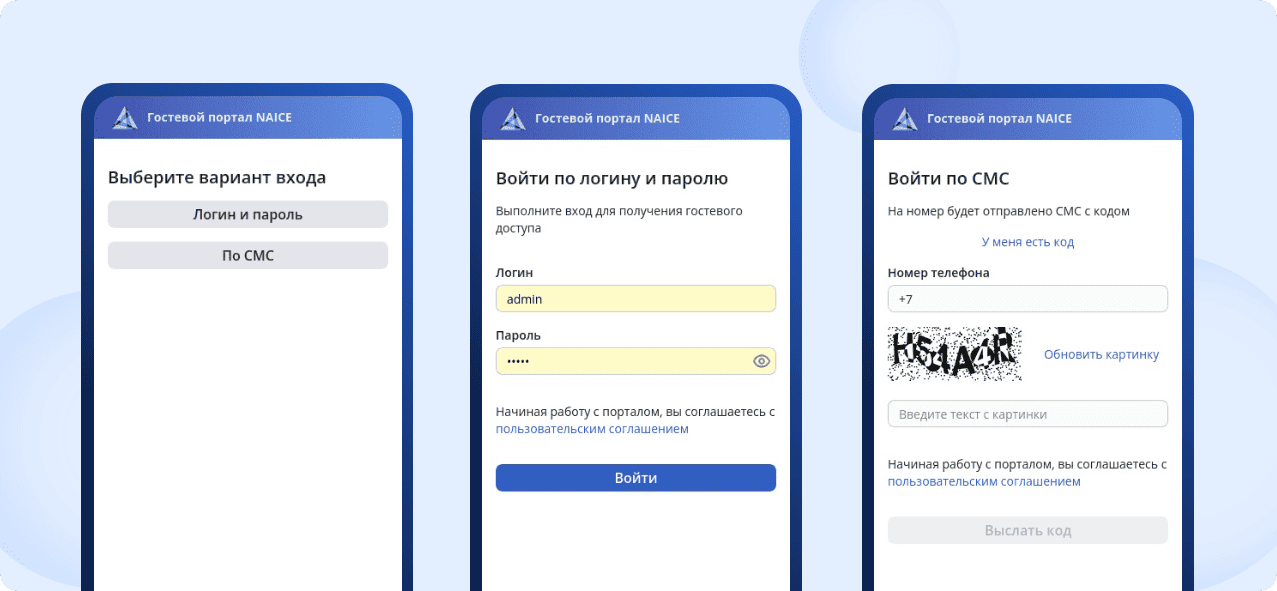
Такой механизм удобен в крупных инфраструктурах с высокой динамикой посетителей, например, в аэропортах. Пассажиры получают доступ к Wi-Fi по SMS, срок действия учётной записи ограничен временем пребывания в зоне действия сети, а все корпоративные и служебные сегменты остаются полностью изолированными.
Отказоустойчивость системы
Так как NAICE является критически важным элементом инфраструктуры, особое внимание уделено отказоустойчивости. Система поддерживает работу в режиме Active-Active (1+1): если один сервер выходит из строя, второй мгновенно берёт на себя его функции.
Общая схема решения

Корпоративная сеть с использованием NAICE
Система контроля доступа NAICE разворачивается в виде Docker-контейнеров. Для её подключения необходима лицензия Eltex License Manager (ELM). Он поддерживает два сценария:
- Online ELM - лицензии выдаются через облачный сервер Eltex, не требуя установки дополнительного ПО
- Offline ELM - сервер лицензий устанавливается локально в инфраструктуре заказчика или совместно с NAICE и применяется в закрытых контурах
После установки в системе регистрируют сетевое оборудование - коммутаторы, маршрутизаторы, межсетевые экраны, точки доступа, Wi-Fi-контроллеры и другие устройства Eltex или других вендоров.
Дальнейшая работа строится на трёх базовых сценариях доступа:
Пользовательский доступ: Сотрудники и клиенты проходят аутентификацию посредством протокола RADIUS и получают доступ к Wi-Fi или Ethernet сегментам сети, для которых у них есть права. При первичной настройке администратор указывает источники идентификации - локальную базу, Active Directory или LDAP - и формирует цепочку правил: кто может подключаться, в какой VLAN будет помещён пользователь, какие ACL применяются.
Административный доступ: Администраторы авторизуются через TACACS+. После развёртывания NAICE создаются профили привилегий и наборы команд: одни сотрудники могут только просматривать настройки, другие - выполнять базовые операции, а старшие инженеры - менять конфигурации и перезагружать оборудование.
Гостевой доступ: Гости и временные пользователи подключаются через Captive Portal. Администратор определяет срок действия учётных записей, способ авторизации, а также внедряет фирменное оформление страницы.
Все подключения и действия фиксируются в журнале событий, доступном в веб-интерфейсе системы. Здесь администратор в реальном времени отслеживает состояние оборудования, результаты аутентификации и авторизации. Для профилирования оконечных устройств используются MAC OUI и DHCP-пробы, что также можно применять для автоматических настроек политик безопасности.