Единый контроль сетевого доступа с NAC-системой NAICE
Современные корпоративные сети сталкиваются с растущим числом угроз: утечки данных, атаки через скомпрометированные устройства, попытки несанкционированного доступа. Для эффективного контроля подключений предприятия требуют специализированные NAC-системы (Network Access Control). На основе 30-летнего опыта разработки телекоммуникационного оборудования завод Eltex создал систему контроля сетевого доступа NAICE, учитывающую требования российских заказчиков.
Архитектура решения
NAICE представляет собой программное решение для комплексного управления сетевым доступом - от организации подключений пользователей к Wi-Fi и Ethernet до контроля прав администраторов. Система совместима с оборудованием Eltex и других производителей, поддерживает российские операционные системы Astra Linux и RedOS.
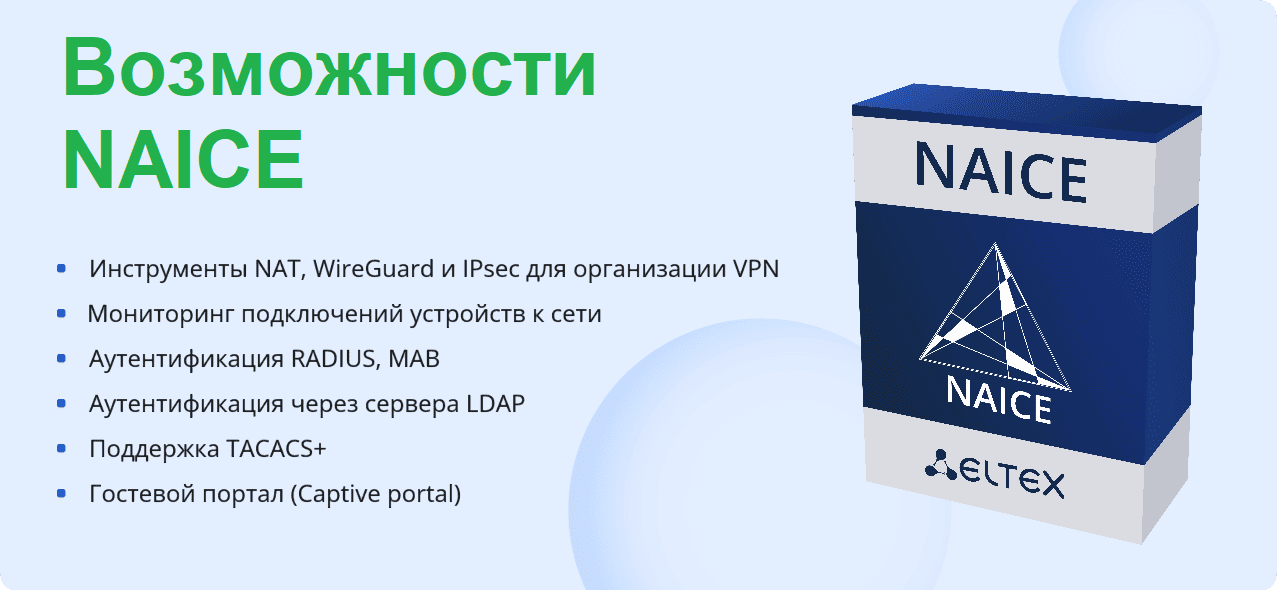
Управление через веб-интерфейс
- Единый интуитивно понятный веб-интерфейс на русском и английском языках
- Встроенная документация для сокращения времени обучения
- Базовая настройка: добавление устройств, профилей, политик доступа
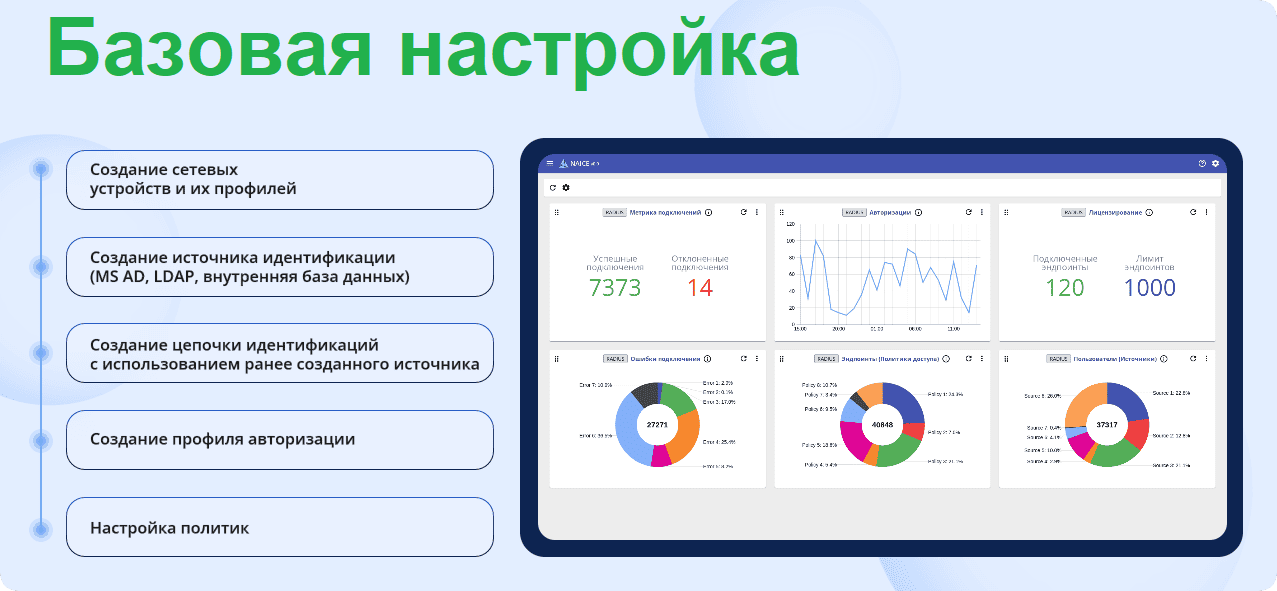
Аутентификация пользователей
- Протокол RADIUS (802.1x) с поддержкой EAP-PEAP, PAP, MSCHAPv2, EAP-TLS
- MAC Authentication Bypass (MAB) для устройств без поддержки 802.1X
- Интеграция с Microsoft Active Directory и OpenLDAP
- Автоматическое применение политик при изменении статуса сотрудника
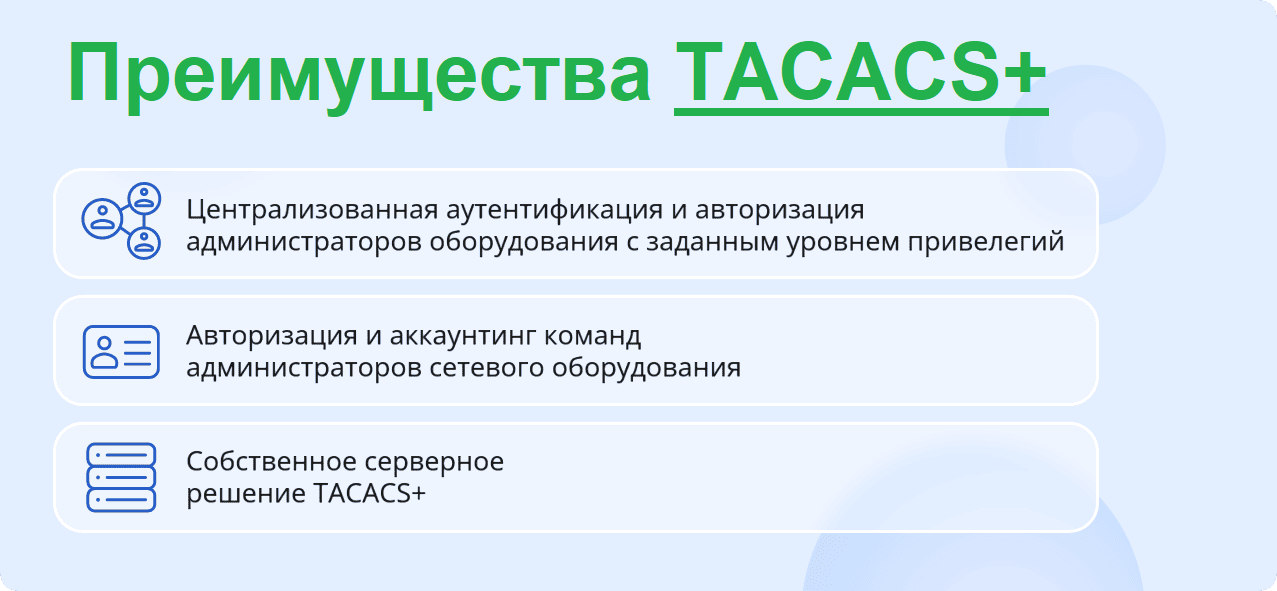
Контроль администраторов
- Протокол TACACS+ для централизованной аутентификации администраторов
- Гибкое управление правами доступа с использованием регулярных выражений
- Детальный аудит всех действий с сетевым оборудованием
- Журналирование команд и отправка уведомлений в формате syslog
Гостевой доступ
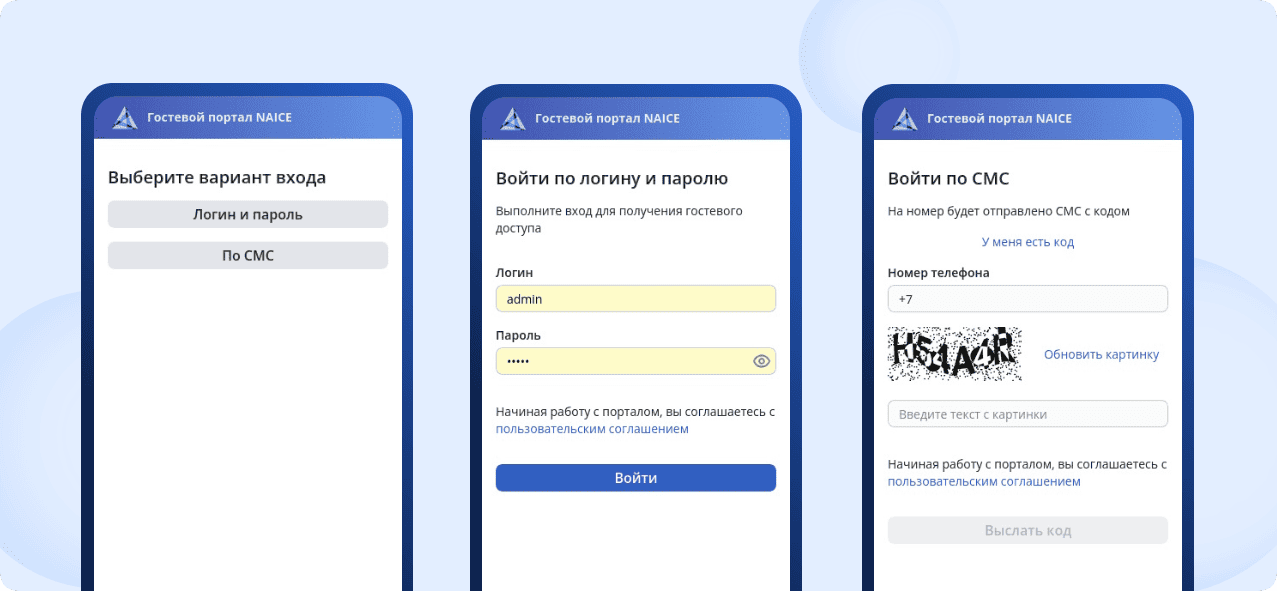
- Captive Portal для временного беспроводного подключения
- Авторизация по SMS, внутренней базе данных или внешним каталогам
- Интеграция с SMS-шлюзами для отправки одноразовых кодов
- Настраиваемое время действия гостевых учетных записей
- Конструктор веб-страниц для фирменного оформления
Отказоустойчивость и развертывание
Система NAICE поддерживает работу в режиме Active-Active (1+1) для обеспечения высокой доступности. Решение развертывается в виде Docker-контейнеров с использованием Eltex License Manager (ELM).
- Online ELM - лицензии через облачный сервер Eltex
- Offline ELM - локальный сервер лицензий для закрытых контуров
Сценарии применения

Доступ сотрудников
Пользователи проходят аутентификацию через RADIUS и получают доступ к соответствующим сегментам сети. Устройства без поддержки 802.1X аутентифицируются по MAC-адресу через механизм MAB.
Управление правами администраторов
Создание профилей привилегий с различными уровнями доступа: от просмотра настроек до изменения конфигураций оборудования.
Гостевой доступ
Временные пользователи подключаются через Captive Portal с ограниченным сроком действия учетных записей и изоляцией от корпоративной сети.
Мониторинг и аналитика
- Журнал событий с отслеживанием состояния оборудования в реальном времени
- Профилирование оконечных устройств через MAC OUI и DHCP-пробы
- Автоматическое применение политик безопасности на основе полученных данных
Решение NAICE демонстрирует эффективность в корпоративных организациях, промышленных предприятиях, банковском и государственном секторах, обеспечивая комплексный контроль сетевого доступа и соответствие требованиям информационной безопасности.